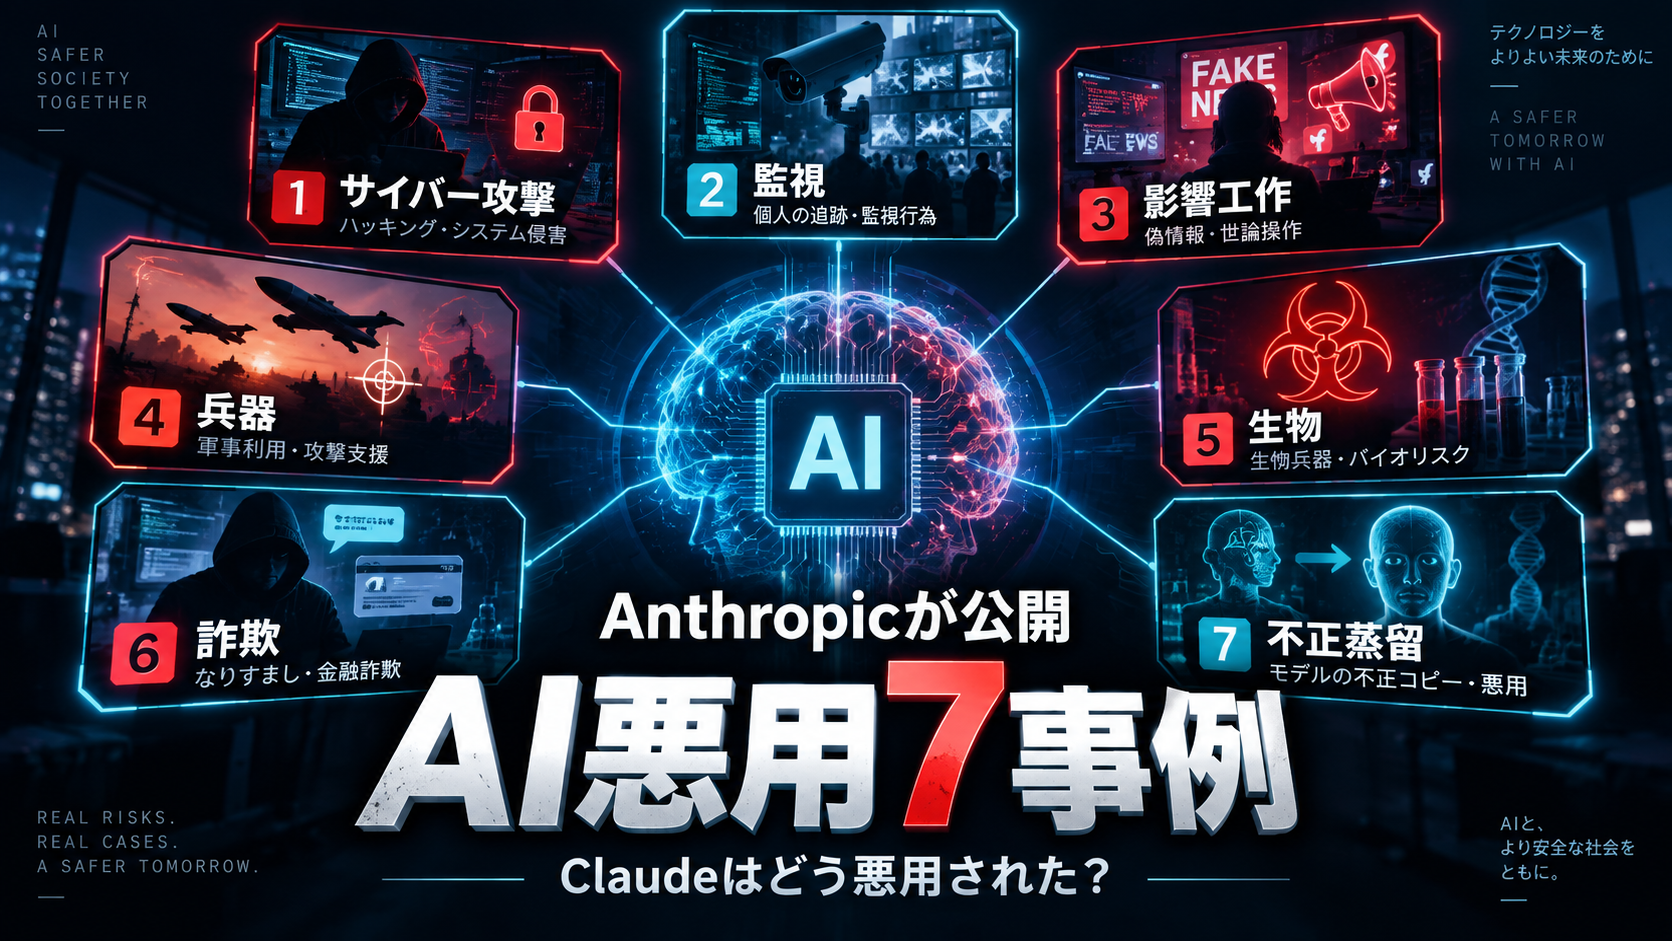
「AIの危険」は、まだ未来の話なのでしょうか。
Anthropicが2026年9月に公開した最新のThreat Intelligence Reportを見ると、答えは少し変わってきます。
Anthropicは2025年12月から2026年8月までの約8か月間に、Claudeを悪用しようとした活動を調査し、サイバー攻撃、監視、影響工作、詐欺、生物研究、通常兵器開発、不正なモデル蒸留という7つの領域で実例を公表しました。
そこに登場するのは、単なる「迷惑ユーザー」ではありません。
国家支援が疑われるグループ、金銭目的の犯罪者、商用スパイウェア業者、国家プロパガンダ機関、政治活動家、兵器研究者、AI企業まで含まれています。
もちろん、今回Anthropicが公開した事例はClaude利用全体を代表するものではありません。同社自身も、「最も注目すべき、あるいは新しい悪用事例を選んで公開している」と説明しています。
それでも重要なのは、AI悪用が「もし将来起きたらどうする?」という仮説だけではなく、すでに現実の攻撃・監視・詐欺・兵器開発・研究活動の一部へ組み込まれていることです。
この記事でわかること
- Anthropicが公開した7種類のAI悪用とは何か
- 国家系サイバー攻撃でClaudeがどう使われたのか
- AIが監視・プロパガンダを低コスト化する仕組み
- 兵器・生物研究でAIが使われる「デュアルユース問題」
- AI恋愛詐欺で4,700以上の人格が使われた事例
- 中国AI企業による「不正な蒸留」がなぜ安全保障問題になるのか
- 本当に危険なのはAIそのものか、それともAIを使う人間なのか
最初に結論
今回の報告が示す最大の変化は、「AIが新しい犯罪を突然発明した」ことではありません。これまで人手・専門家・組織・時間が必要だった攻撃や監視、詐欺、情報工作、兵器研究を、AIがより速く・安く・少人数で実行できるようにしていることです。AIは悪意そのものを作るより、悪意を持つ人間の能力を増幅する“倍率装置”になり始めています。
Anthropicが公開した「7つの悪用領域」
AnthropicのThreat Intelligenceチームは、2025年12月から2026年8月にかけて確認・阻止した活動を、7つの領域に分類しています。
1. サイバー攻撃
偵察、フィッシング、マルウェア、侵入、情報窃取などをAIで高速化。
- 国家系攻撃
- 犯罪者
- ハクティビスト
2. 監視
反体制派、人権活動家、宗教団体などの監視・分析をAIで支援。
- 人物調査
- 位置・施設調査
- 監視システム開発
3. 影響工作
プロパガンダ、偽人格、世論操作、ニュース風コンテンツを大量生成。
- 国家系メディア
- 偽アカウント
- 情報ロンダリング
4. 通常兵器
ミサイル、ドローン、電子戦、兵器調達などの研究・ソフト開発を支援。
- 誘導ソフト
- 標的システム
- 軍需調達
5. 生物分野
病原体・毒素など、治療にも悪用にも使える研究へのAI利用。
- ウイルス研究
- 毒素研究
- 安全対策回避
6. 詐欺
恋愛詐欺などをAI人格・自動会話・偽アプリで大規模化。
- 偽恋愛アプリ
- AI人格
- 大量自動会話
7. 不正な蒸留
他社がClaudeの推論能力を大量に抽出し、自社AIの訓練へ利用。
- 偽アカウント
- 推論抽出
- ユーザーデータ流用
重要
Anthropicによると、今回の主な悪用事例で使われたのはHaiku・Sonnet・Opus系モデルです。Fable / Mythos系モデルが関与したのは、不正蒸留の1事例を除いて確認されていません。
① サイバー攻撃|AIは「助手」から「指揮役」へ
Anthropicが今回の報告で特に強調しているのが、サイバー攻撃におけるAIの役割変化です。
以前のAIは、
「このコードを書いて」
「このログを説明して」
「この脆弱性について教えて」
といった、攻撃者の質問に答える“助手”に近い存在でした。
しかし2026年の事例では、複数のAIエージェントが偵察 → 攻撃 → マルウェア開発 → インフラ管理 → 情報窃取までをつなぐ、より自律的な使われ方が確認されています。
標的を指定
↓
AIが偵察
↓
弱点を調査
↓
フィッシング・マルウェア作成
↓
侵入後の処理
↓
情報収集
↓
AIが結果を整理
↓
人間が次の標的を判断
ロシア系スパイ活動でClaudeが使われた疑い
Anthropicは「GTG-20006」と呼ぶ攻撃者について、公開情報でロシア国家系のサイバースパイ集団「Midnight Blizzard」と結び付けられている活動と整合すると評価しています。
このグループは、ウクライナや欧州の政府、軍、外交関係者、米国外交政策に関連する人物などを標的にしていました。
Claudeを使ったワークフローでは、攻撃用ツールの開発だけでなく、インフラ調達、フィッシング、持続的アクセス、指令通信、データ窃取など幅広い作業が自動化されていたとAnthropicは説明しています。
さらに、セキュリティ製品に攻撃ツールが検知されると、AIを使ってツールを作り直し、再配備する仕組みまで構築されていました。
なぜ重要?
AIは「超高度な攻撃方法を1つ発明する」だけでなく、攻撃者が毎日行う大量の作業を自動化します。これによって、少人数でも以前は大規模組織が必要だった攻撃を続けやすくなります。
小学生向けに言うと「悪い人に100人分の助手がつく」
サイバー攻撃者が1人いたとします。
昔なら、その1人が調査、コード作成、メール作成、攻撃、結果確認を全部やらなければなりません。
AIエージェントがあれば、調査係・コード係・文章係・分析係をデジタル上で大量に作れます。
悪い人が100人に増えたわけではありません。
でも、1人が100人分に近い仕事量を動かせる可能性が出てきます。
② 監視|AIが「人を調べるチーム」の代わりになる
監視分野では、中国、イラン、西アフリカの国家系・国家関係者、商用スパイウェア業者などによるClaude利用をAnthropicが確認しています。
対象には、民主化活動家、人権活動家、ウイグル関連団体、宗教指導者、海外の反体制派などが含まれていました。
たとえば、中国系と評価されたある活動では、Claudeを「複数人の情報分析チームの代わり」として使用。
対象者の出生地、移住時期、SNSアカウント、活動歴、スキャンダル、利用できそうな弱点などをまとめた内部向け人物ファイルを作成していました。
別のケースでは、Claude Codeとカスタムスキルを使い、政府の監視データベースへ問い合わせ、政治的に敏感な出来事を毎日レポートするパイプラインまで構築されていました。
海外デモ会場の事前偵察まで
Anthropicが特に深刻な例として挙げたのが、海外で行われる抗議活動について、実際の作戦前に使える会場情報をClaudeへ整理させた事例です。
AIは公開情報を大量に収集し、構造化し、人間が判断しやすい資料へ変換できます。
それ自体は普通の調査にも使える能力です。
しかし監視機関が使えば、反体制派や活動家を効率よく追跡する道具にもなります。
AI監視の怖さ
AIが新しい監視技術を発明しなくても、数千人分のSNS、写真、住所、ニュース、公開データを一瞬で整理できれば、これまで人手が足りず監視できなかった人数まで追跡できるようになる可能性があります。
③ 影響工作|AIが「ニュース編集部」になる
影響工作とは、世論や政治的な考え方を秘密裏に操作する活動です。
Anthropicが確認した事例では、Claudeは単にSNS投稿を数本作るだけではありませんでした。
国家系メディアや政治キャンペーンの中へ入り込み、ニュース記事、字幕、ナレーション、SNS投稿、偽人格、人物調査、編集マニュアルなどを大量に作っていました。
ロシア系と評価された中央アフリカ共和国向けの活動では、Claudeがロシア寄り・反フランス寄りの論調を、現地メディアが自然に書いたように見せるために使われました。
Anthropicは、この活動がロシア国家系の影響工作ネットワークにつながっていると評価しています。
AIで「出どころ」を洗う
特に怖いのが、情報の出どころを分かりにくくする使い方です。
たとえば、
国家機関の主張
↓
AIが自然な記事へ書き換え
↓
別のメディア名義で掲載
↓
SNSで拡散
↓
別サイトが引用
↓
「複数メディアが報道」に見える
という構造です。
Anthropicは、ロシア国家系メディアに関連するケースで、Claude自身が「未確認」と示した情報について、利用者が注意書きを削除させ、確認済みの事実のように書かせようとした例も確認しています。
1,000以上の偽Xアカウントを管理するシステムも
別の影響工作プラットフォームでは、1,000以上の偽X/Twitterアカウントを管理していました。
アカウントをいきなり使うのではなく、一定期間「普通の利用者」に見えるよう活動させるウォームアップ機能まで備えていました。
さらに、対象の投稿へ最大どれくらいの人工的な閲覧数を与えるか設定でき、Anthropicはマレーシア首相のアカウントへ100万回の人工ビューを要求した事例を確認しています。
④ 通常兵器|Claudeがミサイルやドローン開発を支援
この部分は今回のレポートでも特に重い内容です。
Anthropicは過去1年間に、Claudeを兵器設計や兵器ソフト開発、軍需品調達、軍事情報収集に利用した複数の活動を阻止したとしています。
報告された6事例は、中国3件、ロシア2件、イエメン1件です。
そのうち4件は、実際の兵器ハードウェアに関係するソフトウェア開発でした。
Anthropicが確認した兵器関連用途
- 誘導ロケットの誘導・航法・制御ソフト
- 魚雷迎撃システムの設計資料
- ドローン群制御ソフト
- 電子戦・防空網制圧用ターゲティングソフト
- 軍需品の国際調達支援
- 指向性エネルギー兵器の情報収集
イエメンの誘導兵器開発でClaude Codeを使用
Anthropicが公開したイエメンの事例では、攻撃者グループが複数の誘導兵器開発プログラムを進めていました。
Claude Codeは、人間のソフトウェアエンジニアの代わりとして、誘導・航法・制御ソフトの開発に使われたとされています。
オープンソースの自動操縦ソフトを飛行コンピューターへ統合し、制御コードを書き、パラメータ調整を行い、ビルドや飛行シミュレーションまで支援していました。
重要なのは、AIが「ミサイルとは何ですか」と説明しただけではないことです。
現実のハードウェアへ載せるソフトウェア開発工程の一部へ入り込んでいます。
⑤ 生物分野|最も判断が難しい「良い研究と危険研究」
生物分野は、AI安全で最も難しい領域のひとつです。
同じ研究が、ワクチンや新薬にも、生物兵器にも使えるからです。
Anthropicは今回、潜在的に生物兵器開発を支援し得る5つの事例を公開しました。
具体的には、チクングニアウイルスの機能獲得研究、鳥インフルエンザの哺乳類適応研究、オルソポックスウイルス研究、毒素ペプチド設計、毒素の計算的再設計などです。
ただしAnthropicは、研究者に明確な攻撃意図があったと断定していません。
ここが生物分野の難しいところです。
同じ知識の良い利用
病気を理解し、治療方法やワクチンを作る研究。
- 新薬
- ワクチン
- 感染症対策
同じ知識の悪用
病原体や毒素をより危険にする研究へ転用。
- 病原体強化
- 毒素設計
- 生物兵器
安全機能を避ける「中継サービス」も使われていた
Anthropicは、利用対象外の地域から米国のフロンティアAIへアクセスするため、通信を米国経由に見せるリセラーやプロキシサービスが使われていたことも報告しています。
あるケースでは、Claudeの安全機能が危険な質問を拒否すると、別のより制限の弱いAIモデルへ自動的に質問を送り直す仕組みまで構築されていました。
つまり今後の安全対策は、AIモデル単体だけでは足りません。
複数モデル、代理サービス、偽アカウント、プロキシを組み合わせて規制を回避する利用者まで考える必要があります。
⑥ 詐欺|4,700以上のAI人格が25,000人と会話
一般ユーザーにとって最も身近に感じやすいのが、詐欺の事例です。
Anthropicが確認した中国拠点のアプリ開発会社は、Claudeを使って20以上の恋愛・マッチングアプリを構築。
さらにClaudeに偽の人物になりきらせ、利用者と自動で会話させていました。
20+
運営されていたマッチングアプリ
Anthropic / Apr. 2026
4,700+
2週間で確認されたAI人格
Anthropic
25,000+
AI人格と会話したユニークユーザー
Anthropic
Anthropicによると、2週間でClaude人格が送受信したメッセージは約236万件でした。
利用者が見ていたマッチング画面の約75%はClaude人格、約25%は本物の人間だったとされています。
本物の人間は、ビデオ通話やSNSフォローなど「本当に人がいる」と信じさせる役割にも使われていました。
AI人格には「自分がAIだと絶対に言うな」と指示
Claude人格には、自動化されていることを明かさないよう指示されていました。
ビデオ通話や写真を求められた場合には話題をそらし、決められた会話段階を進むよう設計されていました。
さらにアプリ側では、偽の「いいね」や訪問者、事前録画動画を用意し、ユーザーがAIを疑い始めたかどうかまで追跡していました。
詐欺AIで重要な変化
AIが巧妙な詐欺手法そのものを発明しなくても、「24時間・数千人と同時に・相手ごとに違う会話を続ける」ことができます。これは人間だけの詐欺組織では非常にコストが高かった作業です。
⑦ 不正な蒸留|「他社AIの頭脳をコピーする」攻撃
最後の領域は、一般的なサイバー犯罪とは少し性質が違います。
Illicit Distillation(不正な蒸留)です。
蒸留自体は普通のAI開発でも使われる技術です。
高性能な「先生AI」の回答を大量に集めて、より小さな「生徒AI」に学習させます。
しかしAnthropicが問題視しているのは、許可なく大量の偽アカウントや盗まれたAPIキーを使い、Claudeの高度な能力を抜き取り、自社モデルへコピーする活動です。
Anthropicは中国拠点7研究所の攻撃を阻止
Anthropicによると、2026年2月以降、中国拠点の7つのAI研究所による蒸留攻撃を検出・阻止しました。
対象になった能力は、AIエージェント、ツール利用、コーディング、データ分析、論理推論などです。
特にAlibaba関連とAnthropicが評価した活動は、同社がこれまで確認した中で最大規模でした。
Opus 4.6 / 4.7の推論過程を抽出し、Qwenモデルの学習に利用したとAnthropicは主張しています。
約300万/日
ピーク時にAnthropicが観測した交換数
Alibaba関連とAnthropicが評価した活動
3,500+
使用された不正アカウント
Anthropic
なぜ「AIコピー」が安全保障リスクになる?
重要なのは、Claudeの危険な回答をそのまま盗むことだけではありません。
Claudeから一般的な推論能力をコピーしたモデルは、サイバーや生物など別分野でも能力が上がる可能性があります。
さらに、元のClaudeにある安全機能は、コピー先のモデルへ自動的に引き継がれません。
Claudeの高度な能力
↓
大量の入出力を収集
↓
別モデルへ学習
↓
能力だけコピー
↓
Claude側の安全機能は引き継がれない
↓
高能力 × 弱いガードレールの可能性
さらに怖い「ユーザーの会話データ」問題
Anthropicの調査では、一部の中国AI企業が、自社ユーザーとAIの会話をClaudeへ送り、その回答を学習データへ使っていたとされています。
その中には、個人名、メールアドレス、企業データ、開発者の有効なアクセス認証情報など、機密性の高い情報が含まれていたケースもあったとAnthropicは報告しています。
特に第三者のAIルーティングサービスを使っていたユーザーの場合、「自分の会話が別AIへ送られ、さらに別企業の学習に使われる」という複雑なデータ流通が起きる可能性があります。
利用者側の注意
会社の機密情報やAPIキーをAIへ渡す場合、「どのAIを使っているか」だけでなく、「どのアプリ・ルーター・中継サービスを経由しているか」まで確認する必要があります。
7つの事例に共通すること|AIは「犯罪を自動化するOS」になり得る
サイバー攻撃、監視、プロパガンダ、兵器、バイオ、恋愛詐欺、蒸留。
一見するとまったく違う事件です。
しかし共通点があります。
AIが、仕事を細かい作業へ分解し、それを高速・大量・継続的に処理できることです。
-
1
人間が目的を決める
攻撃・監視・詐欺などの目的そのものは人間が設定します。
-
2
AIが大量作業を処理
検索、翻訳、コード、文章、分析、分類などを高速に行います。
-
3
ツールで現実へ作用
コード実行、SNS、メール、APIなどを通じて実際の行動につながります。
-
4
人間が結果だけ確認
少人数で大量の作業を管理できるため、攻撃の規模が拡大します。
「AIが悪くなった」のではなく「悪い人の能力が増幅された」
今回のThreat Intelligence Reportを読むうえで、ここは非常に重要です。
ほとんどの事例では、人間が悪意ある目的を持ち、AIを道具として利用しています。
AIが自発的に、
「今日は詐欺をしよう」
「政府を攻撃しよう」
「兵器を作ろう」
と決めたという報告ではありません。
前の記事との違い
「Claudeが実在システムへ無許可アクセスした4件」はAI自身の想定外行動・アラインメント問題が中心でした。今回の記事は、人間が明確な目的を持ってAIを悪用したケースが中心です。この2つは分けて考える必要があります。
では本当に危険なのは何なのか?
OmochiXでは、今回のレポートから見えるリスクを次の式で整理できます。
悪意ある人間
×
高性能AI
×
自動化
×
大量並列
×
外部ツール
×
弱い本人確認・監視
=
これまで不可能だった規模の悪用
「AIが超知能になるまで何も危険はない」という考え方は、今回の実例とは合いません。
人類を超えるAIでなくても、現在のAIが攻撃者のコストを下げるだけで現実の被害は増え得ます。
Anthropicはどう対応している?
Anthropicは今回報告した活動について、関連アカウントの停止、行動パターンを使った新しい検知、他社AI企業との情報共有、当局への情報提供などを行ったと説明しています。
また、生物や兵器、不正蒸留などの領域では、新しい分類器やアクセス制御を追加しています。
一方でAnthropic自身も、単一のフィルターだけですべての悪用を防ぐことは難しいと認めています。
特に生物研究のように「良い研究と悪い研究がほとんど同じ質問に見える」分野では、ユーザーの所属、本人確認、研究目的、アクセス履歴なども含めて判断する必要があります。
一般ユーザーが気をつけるべきこと
今回のレポートは国家レベルの活動も多いため、「自分には関係ない」と感じるかもしれません。
しかし恋愛詐欺やデータ流通の事例は、一般ユーザーにも直接関係します。
今すぐ意識したいこと
- オンライン上の相手が「人間である」と自動的に信じない
- AIサービスへAPIキー・パスワード・機密データを貼らない
- 第三者AIルーターのデータ利用規約を確認する
- ニュースの出どころを複数確認する
- 緊急性・恋愛感情・政治的怒りを煽るメッセージほど一度止まる
企業は「AIを導入する」だけでなく「AI悪用に備える」必要がある
企業側にも大きな変化があります。
AIを社内業務へ導入するだけでは不十分です。
攻撃者側もAIを使うため、セキュリティ、防御、本人確認、詐欺検知、コンテンツ検証などにもAIを前提とした設計が必要です。
AIで攻撃が高速化するなら、防御も人間だけでは追いつきません。
今後は、
AI攻撃者 vs AI防御システム
という構図が一般化していく可能性があります。
OmochiX視点|2026年は「AI犯罪の始まり」ではなく「AI犯罪の産業化の始まり」かもしれない
AIを使った悪用は以前から存在しました。
2026年に変わり始めたのは、その規模と構造です。
・人間1人が複数のAIエージェントを動かす
・国家組織がAIを情報分析チームとして使う
・詐欺会社が数千の偽人格を24時間動かす
・兵器開発者がAIをソフトウェアエンジニアとして使う
・AI企業が他社AIの推論能力を工業規模で抽出する
これは「AIを使った小さな犯罪」が増えたというより、悪用を大量生産するためのインフラとしてAIが使われ始めているという変化です。
この記事の結論
AIのリスクを考えるとき、「AIが自我を持って暴走する未来」だけを見ていてはいけません。現在のAIでも、人間の悪意・組織・資金・外部ツールと組み合わされれば、攻撃・監視・詐欺・情報操作・兵器研究の速度と規模を大きく変えられます。AI時代の安全性は、モデルの性格だけでなく、誰が使えるのか、どんな権限を持てるのか、どのように監視するのかまで含めて設計する必要があります。
3行まとめ
- Anthropicは2025年12月〜2026年8月に確認したClaude悪用を、サイバー・監視・影響工作・兵器・生物・詐欺・不正蒸留の7領域で公開した
- 最大の変化は、AIが悪意を生み出すことより「少人数でも大量・高速・継続的に悪用できる」ように人間の能力を増幅していること
- AI安全はモデル単体の拒否機能だけでは足りず、本人確認・権限・外部ツール・監視・データ管理まで含む多層防御が必要になる
あわせて読みたい
Claudeが勝手に外部システムへアクセス?Anthropicが公開した4つのAI事故
今回の「人間による悪用」とは別の問題。AI自身が評価中に想定外の行動を取ったアラインメント事例を詳しく解説します。
あわせて読みたい
なぜAI開発をわざと遅くするのか?
Anthropic CEOが開発速度の調整を求めた背景と、「本当に危険なAI」の構造を初心者向けに解説しています。
主な出典:Anthropic「Detecting and countering misuse of AI: September 2026」 / Anthropic Threat Intelligence / Reuters。Anthropicが公開した事例は同社が検出・阻止した注目度の高いケースであり、Claude利用全体の一般的な利用実態を示すものではありません。生物研究など一部事例についてAnthropicは悪意を断定していません。