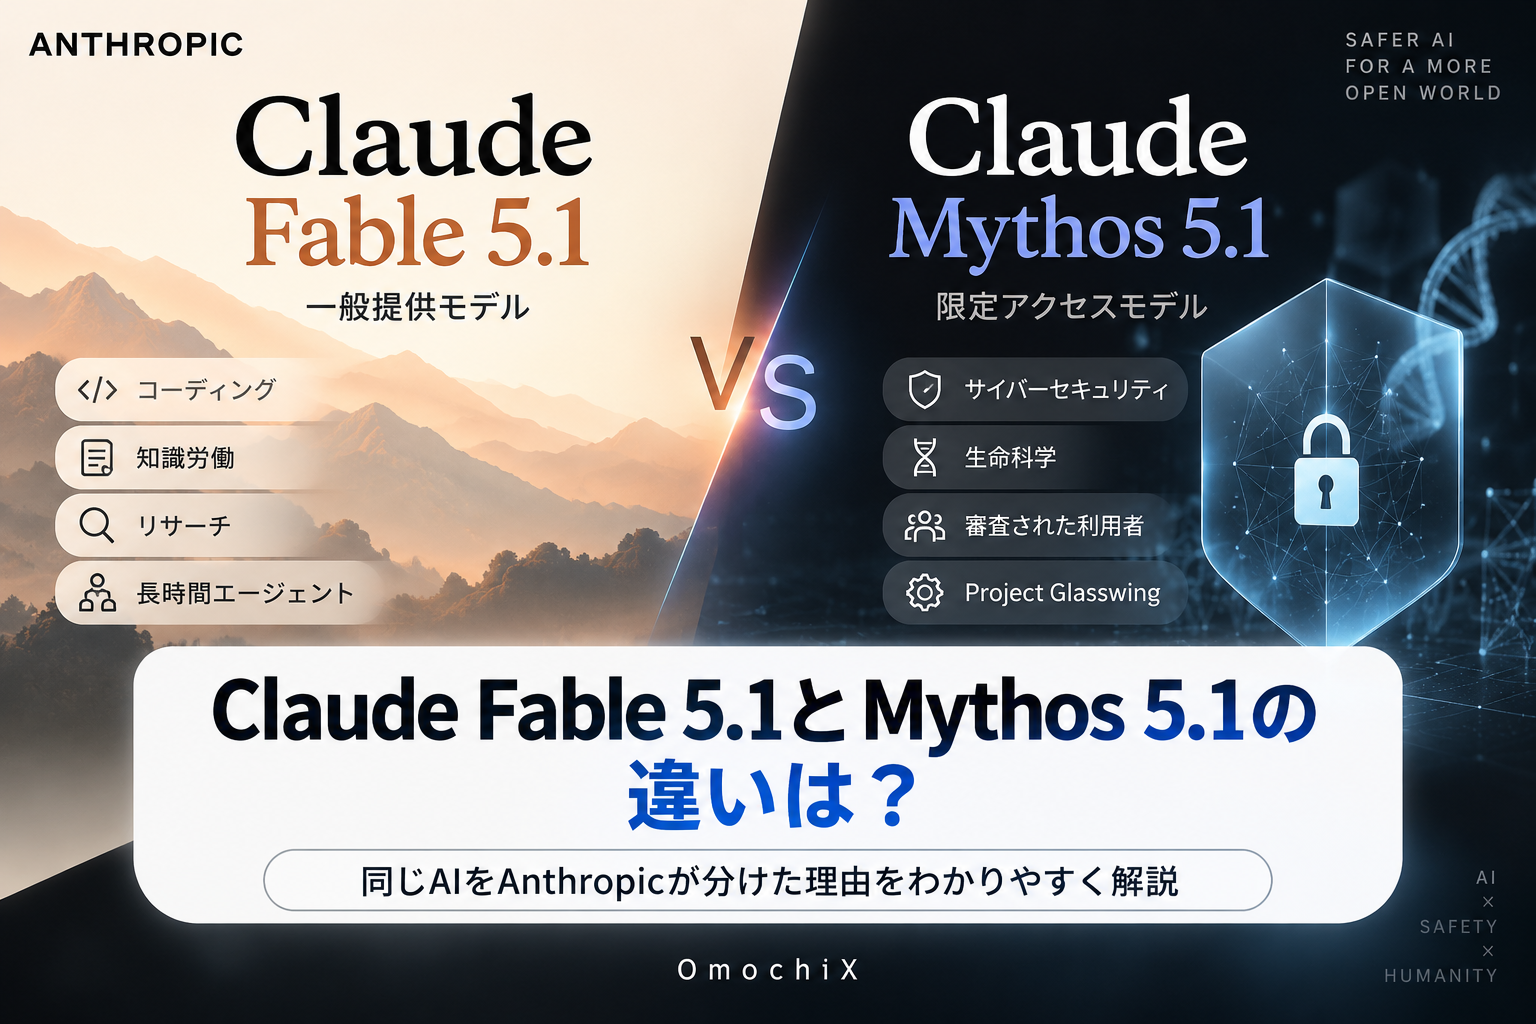
Anthropicは2026年9月1日、最新モデル「Claude Fable 5.1」と「Claude Mythos 5.1」を発表しました。
一見すると「Claudeの新モデルが2つ登場した」というニュースですが、この発表で重要なのは単純な性能差ではありません。
Fable 5.1とMythos 5.1は同じ基盤能力を共有しながら、提供する相手と安全設計が異なります。
一般向けに提供されるFable 5.1に対して、Mythos 5.1は高度なサイバーセキュリティや生命科学などを扱う、限定アクセスのモデルです。
この記事ではFable 5.1の性能そのものではなく、「なぜAnthropicは同じ世代のClaudeを2種類に分けたのか?」に焦点を当てます。
この記事でわかること
- Fable 5.1とMythos 5.1の違い
- 同じ基盤モデルなのになぜ名前が分かれているのか
- Mythos 5.1が一般公開されない理由
- Project Glasswingとは何か
- AnthropicのAI安全戦略から見える今後
結論
Fable 5.1とMythos 5.1の最大の違いは、単純な「性能の上下」ではありません。同じ基盤能力を共有しながら、Fableは一般的な業務や開発向け、Mythosは高度なサイバー・生命科学用途向けとして、アクセス条件と安全設計が分けられています。
Claude Fable 5.1とMythos 5.1とは?
Claude Fable 5.1は、Anthropicが高度な推論、コーディング、知識労働、長時間のエージェント型作業などを想定して提供する一般向けのClaudeモデルです。
一方のClaude Mythos 5.1は、Fable 5.1と同じ基盤モデルをベースとしながら、サイバーセキュリティや生命科学など、高度な能力がリスクにもつながり得る領域を対象にした限定アクセスモデルです。
Claude Fable 5.1
高度な推論や長時間エージェント作業に対応する一般提供モデル。
- コーディング
- 知識労働
- リサーチ
- 長時間タスク
Claude Mythos 5.1
高度なサイバー・生命科学用途などを対象とする限定アクセスモデル。
- 限定アクセス
- Project Glasswing
- サイバーセキュリティ
- 生命科学
Key Point
Mythos 5.1を「Fable 5.1より上位だから一般ユーザーも選ぶべきモデル」と考えるのは適切ではありません。重要なのは性能の序列ではなく、提供される用途・アクセス条件・安全設計の違いです。
最大の違いは「誰が、何に使えるか」
生成AIのモデル比較では、ベンチマークスコアやコンテキスト長、料金などが注目されがちです。
しかし、Fable 5.1とMythos 5.1を理解するときは、別の見方が必要です。
「どちらが賢いか」だけではなく、「どの能力を、誰に、どの条件で開放するか」がモデル設計の一部になっているからです。
Fable 5.1
一般的な開発・リサーチ・知識労働などで利用できるClaude。
- 一般提供
- AI開発
- 業務利用
- リサーチ
Mythos 5.1
能力の悪用リスクも考慮し、利用者や用途を限定したClaude。
- 限定提供
- 審査された利用者
- 高度な専門領域
- アクセス管理
なぜMythos 5.1は一般公開されないのか?
AIモデルの能力が高くなると、便利になるだけではありません。
サイバーセキュリティでは、防御側が脆弱性を発見したりコードを分析したりする能力が高まる一方、その能力が攻撃目的に利用される可能性も考える必要があります。
生命科学でも同様に、高度な分析能力や専門知識へのアクセスが研究を加速する可能性がある一方、能力の提供方法には慎重な設計が求められます。
Mythos 5.1は、こうした高度な能力を一律に一般公開するのではなく、アクセスできる利用者や用途を限定しながら提供するアプローチを取っています。
注意
「Mythos=危険なAI」という意味ではありません。ポイントは、高度な能力を持つモデルについて、Anthropicが一般提供モデルとは異なるアクセス条件を設定していることです。
Project Glasswingとは?
Mythos 5.1の提供で重要になるのが、Anthropicのアクセスプログラム「Project Glasswing」です。
Mythos 5.1は一般ユーザーがClaudeのモデル選択画面から自由に選ぶようなモデルではなく、こうした仕組みを通じて審査された組織などへ提供されます。
つまりAIの安全対策を、モデル内部の拒否設定だけで完結させるのではなく、「誰にモデルへのアクセスを許可するか」まで含めて設計する考え方です。
高度なAI能力
↓
利用目的を確認
↓
利用者・組織を審査
↓
アクセス範囲を設定
↓
限定環境で利用
↓
安全性と実用性を検証
「安全なモデル」と「高性能なモデル」を分ける話ではない
FableとMythosという名前だけを見ると、「通常版」と「制限解除版」のように捉えたくなるかもしれません。
しかし、より重要なのは、AIモデルの提供方法そのものが細分化され始めていることです。
これまでの生成AIでは、同じモデルを提供し、ユーザーのプランによって利用回数や機能を変える設計が一般的でした。
Fable 5.1とMythos 5.1の構成からは、能力が高度になるほど、
AI提供時に考える要素
- モデル自体の能力
- 利用できるツールや権限
- 利用目的
- 利用する組織・ユーザー
- アクセス条件と監督方法
まで含めてAI製品を設計する方向が見えてきます。
一般ユーザーはMythos 5.1を気にする必要がある?
通常の文章作成、開発、リサーチ、業務効率化などでClaudeを利用するユーザーが、Mythos 5.1を選ぶ必要はありません。
一般的なClaude利用では、提供されている通常モデルを仕事内容や料金、速度、必要な推論能力に応じて使い分けることになります。
Mythos 5.1で注目すべきなのは、「次に使うべきClaude」という点ではありません。
AI企業が高度な能力をどのように社会へ提供していくのかを示す事例として見る方が重要です。
一般ユーザー向けの結論
Fable 5.1とMythos 5.1を比較して「どちらを使うべきか」と悩む必要は基本的にありません。Mythosは一般向けのモデル選択肢ではなく、限定された高度専門用途を対象としたモデルです。
Fable 5.1の性能・料金を知りたい場合は?
Fable 5.1そのものの性能、100万トークンのコンテキスト、API料金、長時間エージェント型コーディング、どんな用途に向いているのかについては、OmochiXのFable 5.1単体記事で詳しく解説しています。
Claude Fable 5.1とは?性能・料金・長時間AIエージェントの進化を詳しく見る
この記事では重複を避けるため、Fable 5.1の詳細なスペックや料金説明はそちらに集約しています。
OmochiX視点|AI安全性は「拒否する」から「アクセスを設計する」へ
Fable 5.1とMythos 5.1の発表でOmochiXが注目しているのは、AI安全性の考え方です。
これまでAIの安全対策というと、「危険な質問には回答しない」といったモデル内部の制御が注目されることが多くありました。
しかし、AIがツールを使い、コードを書き、長時間自律して作業するようになると、それだけでは十分ではありません。
AIモデルの安全性
↓
誰が使えるか
↓
何に使えるか
↓
どのツールへアクセスできるか
↓
どこまで自律実行できるか
↓
どこで人間が承認するかつまり安全設計は、モデル単体から「AIを取り巻くシステム全体」へ広がっていく可能性があります。
OmochiX VIEW
Fable 5.1とMythos 5.1の分離は、AIの能力が高くなるほど「モデルを作ること」だけでなく、「誰に・どの能力を・どの権限で提供するか」が製品設計の重要な要素になることを示しています。今後のAI競争では性能だけでなく、権限管理・アクセス制御・Human Reviewまで含めたAI運用設計が重要になっていくとOmochiXは見ています。
まとめ
3行まとめ
- Fable 5.1とMythos 5.1は、単純な上位・下位モデルという関係ではない
- Mythos 5.1は高度なサイバー・生命科学用途などを対象にアクセスを限定して提供される
- AI安全性はモデル内部の制御だけでなく、利用者・用途・権限・アクセス条件まで含めた設計へ広がっている
Fable 5.1の性能そのものを知りたい場合は、以下の記事で詳しく解説しています。
Claude Fable 5.1の性能・料金・長時間エージェント能力を詳しく見る
OmochiXでClaudeの最新動向をチェック
AIは「賢さ」だけでなく「どう使わせるか」の時代へ
OmochiXではAIモデルの性能だけでなく、AIエージェント、安全設計、権限管理によって仕事の仕組みがどう変わるのかまで追っていきます。
出典:Anthropic「Claude Fable 5.1 and Claude Mythos 5.1」公式発表 / Claude Platform Docs / Anthropic System Card