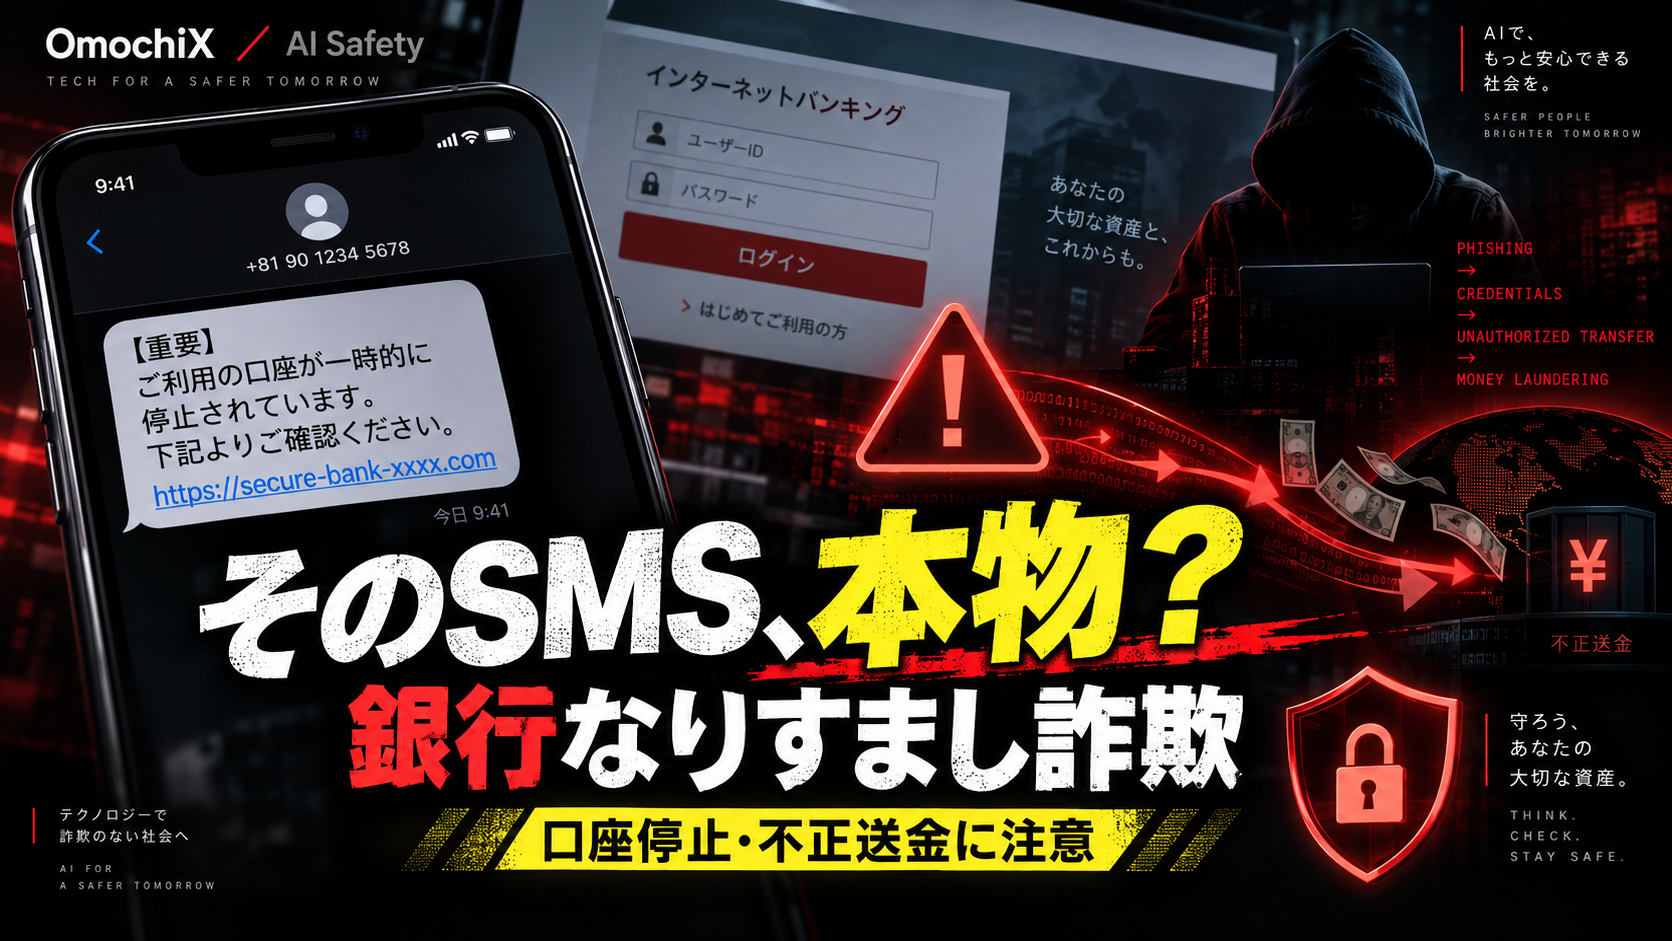
「お客様の口座を一時停止しました」
「不正利用を確認しました。至急本人確認をしてください」
「セキュリティ強化のため、以下のURLから認証してください」
銀行名まで書かれたSMSが突然届くと、 「本当に自分の口座で何か起きたのでは?」 と不安になるかもしれません。
銀行を装ったSMSから本物そっくりの偽サイトへ誘導し、 ID・パスワードや認証情報を盗み、 不正送金につなげるフィッシング詐欺があります。
- 「口座停止」「不正利用」のSMSだけで本物と判断しない
- SMSに記載されたURLから銀行へログインしない
- 確認するときは公式アプリを自分で開く
- ID・パスワード等を入力したらすぐ銀行へ連絡する
- ワンタイムパスワードも第三者へ渡さない
銀行を狙ったフィッシング被害は続いている
銀行のインターネットバンキングを狙ったフィッシングでは、 SMSやメールから偽サイトへ誘導し、 ログイン情報などを盗む手口が使われています。
2026年1月〜3月の全国銀行協会の調査では、 インターネットバンキングによる預金等の不正払戻しは 204件、 被害金額は7億5,087万円でした。
金融庁も、インターネットバンキングの不正送金について、 SMS・メール・メッセージなどから偽ログインサイトへ誘導し、 認証情報を盗むフィッシングに注意するよう呼びかけています。
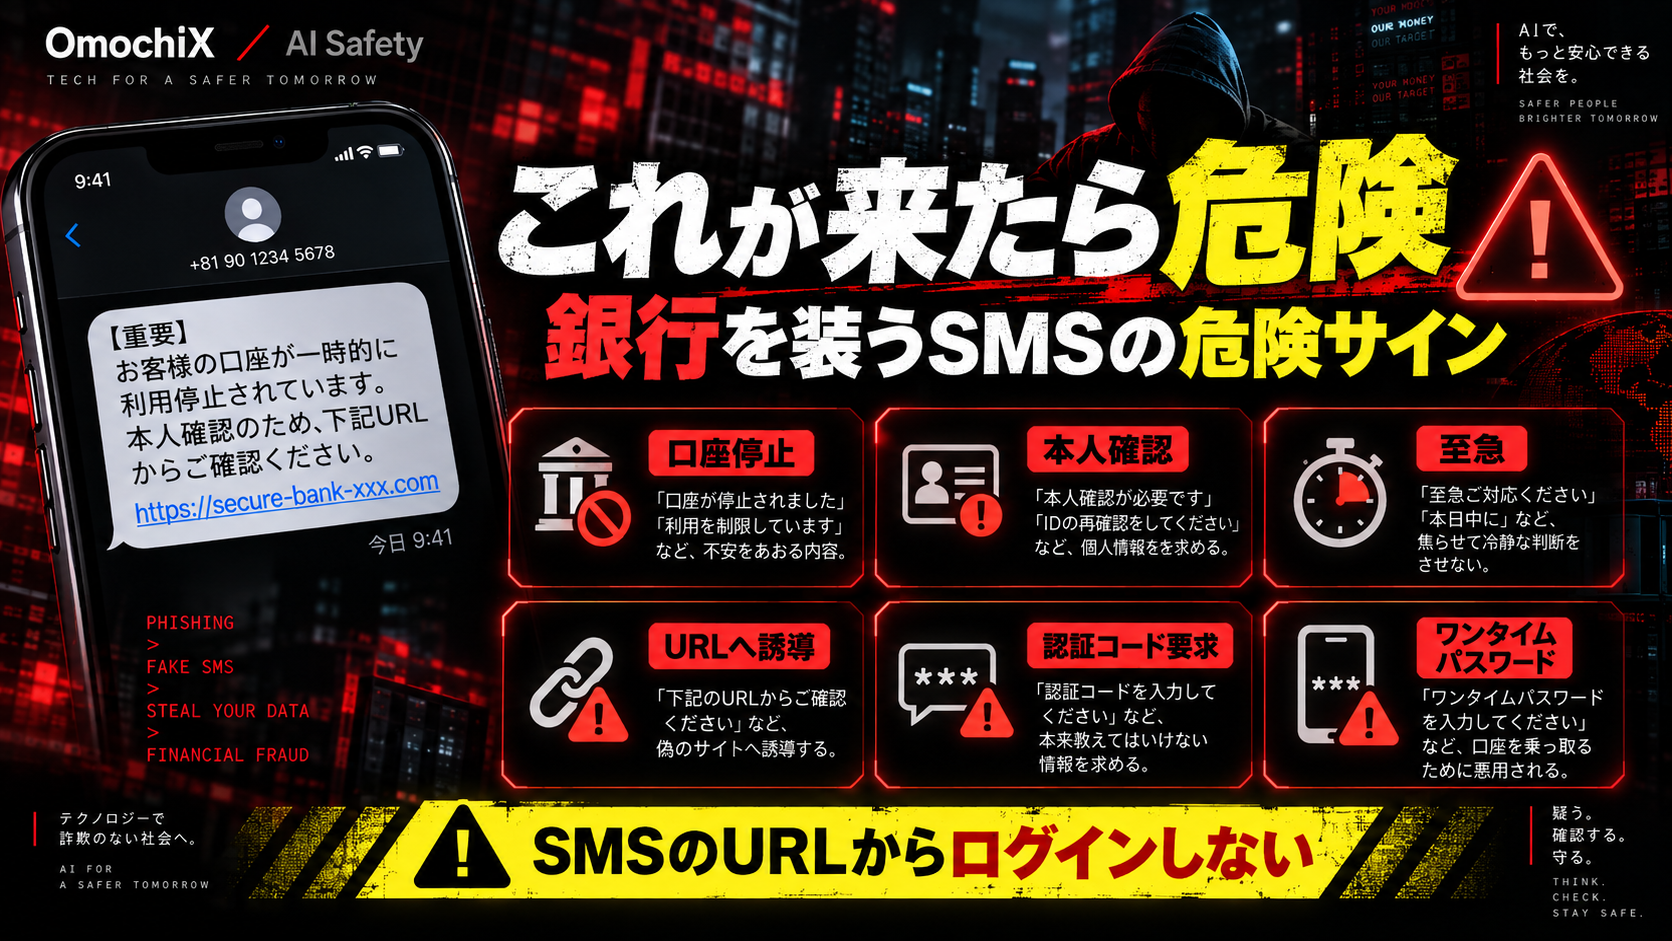
こんな銀行SMSが来たら要注意
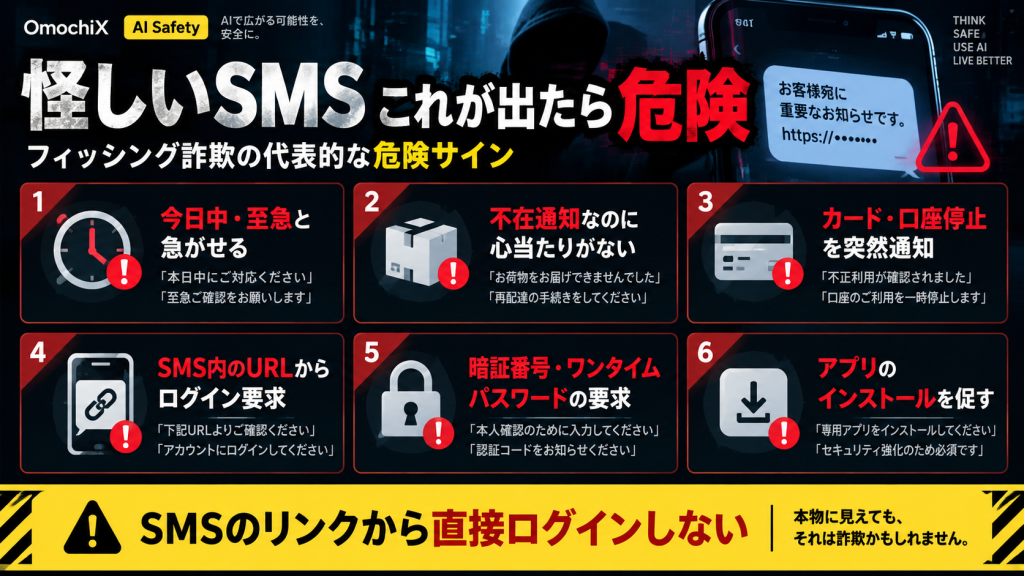
詐欺SMSは、 利用者を不安にさせて考える時間を与えず操作させる ことを狙っています。
- 「口座を停止しました」と突然通知する
- 「本人確認が必要」とログインを求める
- 「本日中」「至急」など対応を急がせる
- SMS内のURLから銀行サイトへ誘導する
- 暗証番号や認証コードを入力させる
- ワンタイムパスワードまで要求する
本物の銀行を装い、 本物そっくりのWebサイトへ誘導するのが フィッシング詐欺の典型的な手口です。
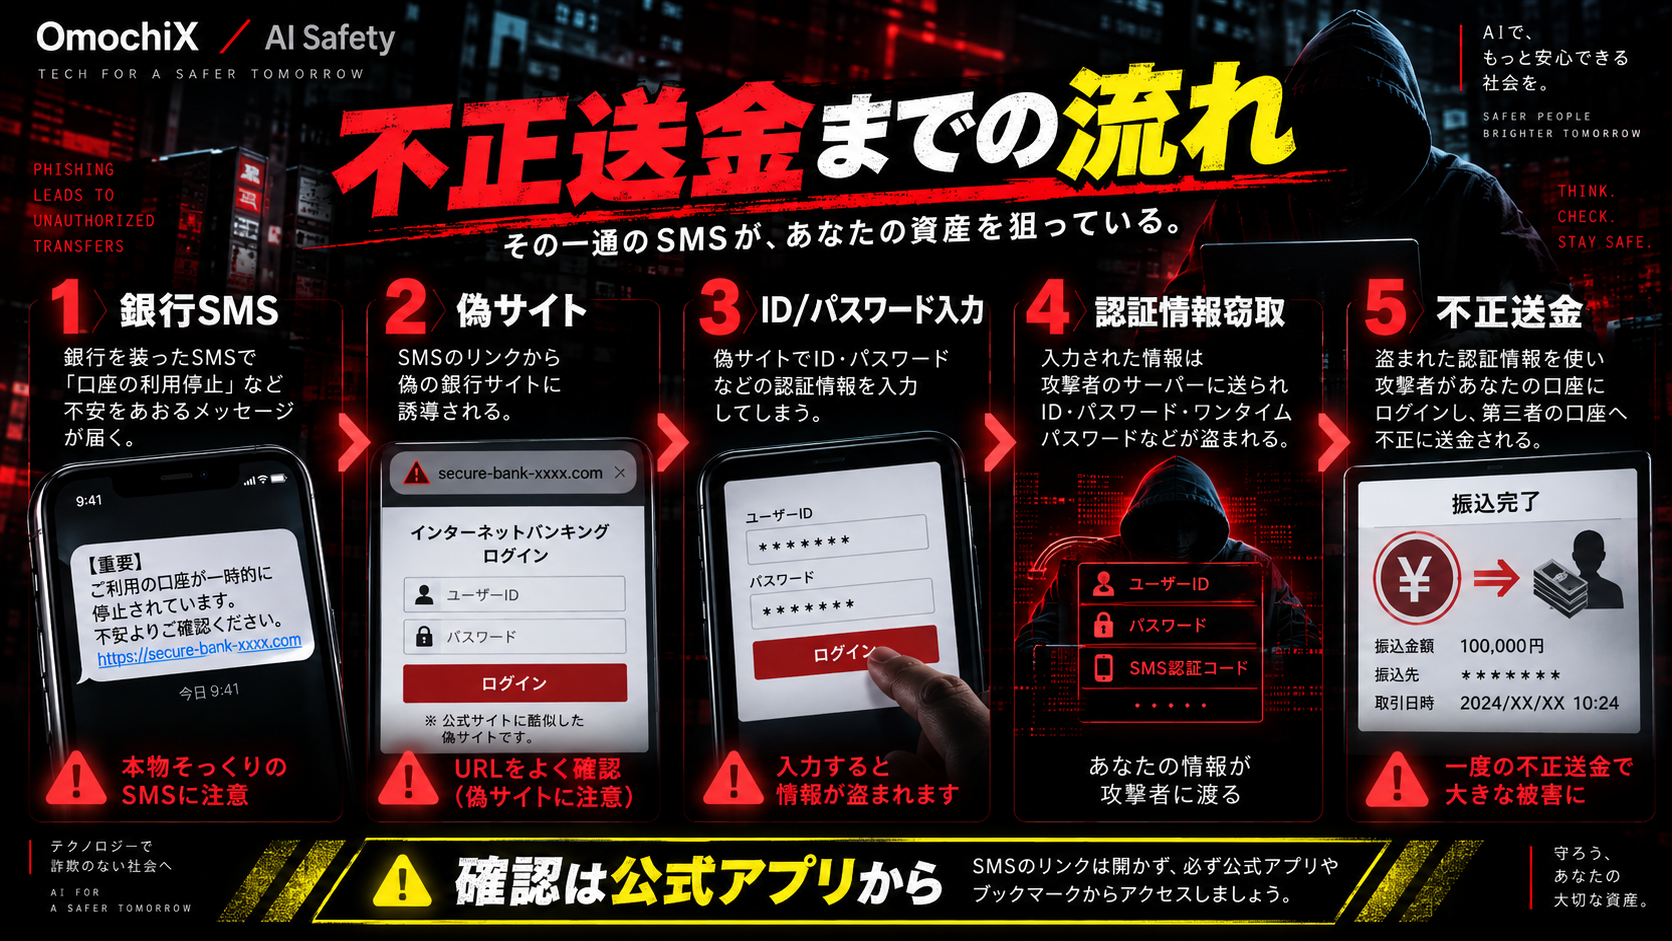
銀行フィッシングで不正送金されるまでの流れ
銀行を装ったフィッシングでは、 最初から「お金を振り込んでください」と言われるとは限りません。
むしろ、 利用者自身に偽の銀行サイトへログインさせる ことで情報を盗む手口が使われます。
-
銀行を装ったSMSが届く
「口座が停止されています」 「不正利用を検知しました」などと通知します。 -
SMSのURLを押させる
「至急確認してください」など、 対応を急がせます。 -
偽の銀行サイトを表示する
本物の銀行に似たロゴやログイン画面を表示します。 -
ID・パスワード等を入力させる
利用者が入力した認証情報を盗みます。 -
追加認証まで狙う
ワンタイムパスワードや認証コードまで入力させる場合があります。 -
不正送金につながる
盗んだ情報を使って口座へアクセスし、 不正な取引が行われる可能性があります。
だからこそ、 SMSから偽サイトへ移動し、 認証情報を入力しないことが重要です。
銀行SMSのURLを開いてしまったら?
URLを押してしまった場合は、 まずどこまで操作したのかを確認してください。
URLを開いただけの場合
ページを開いただけで、 必ず不正送金が発生したとは限りません。
まずページを閉じ、 それ以上情報を入力しないでください。
- SMSのURLをもう一度開かない
- 銀行の公式アプリを自分で開く
- 自分で登録したブックマークから確認する
- 口座の取引履歴を確認する
ID・パスワードを入力してしまった場合
偽サイトへ入力した認証情報が 第三者へ渡っている可能性があります。
ワンタイムパスワードまで入力した場合
ワンタイムパスワードや認証コードまで入力した場合は、 より注意が必要です。
銀行の追加認証に使われる情報まで 第三者へ渡った可能性があるため、 すぐに金融機関へ連絡してください。
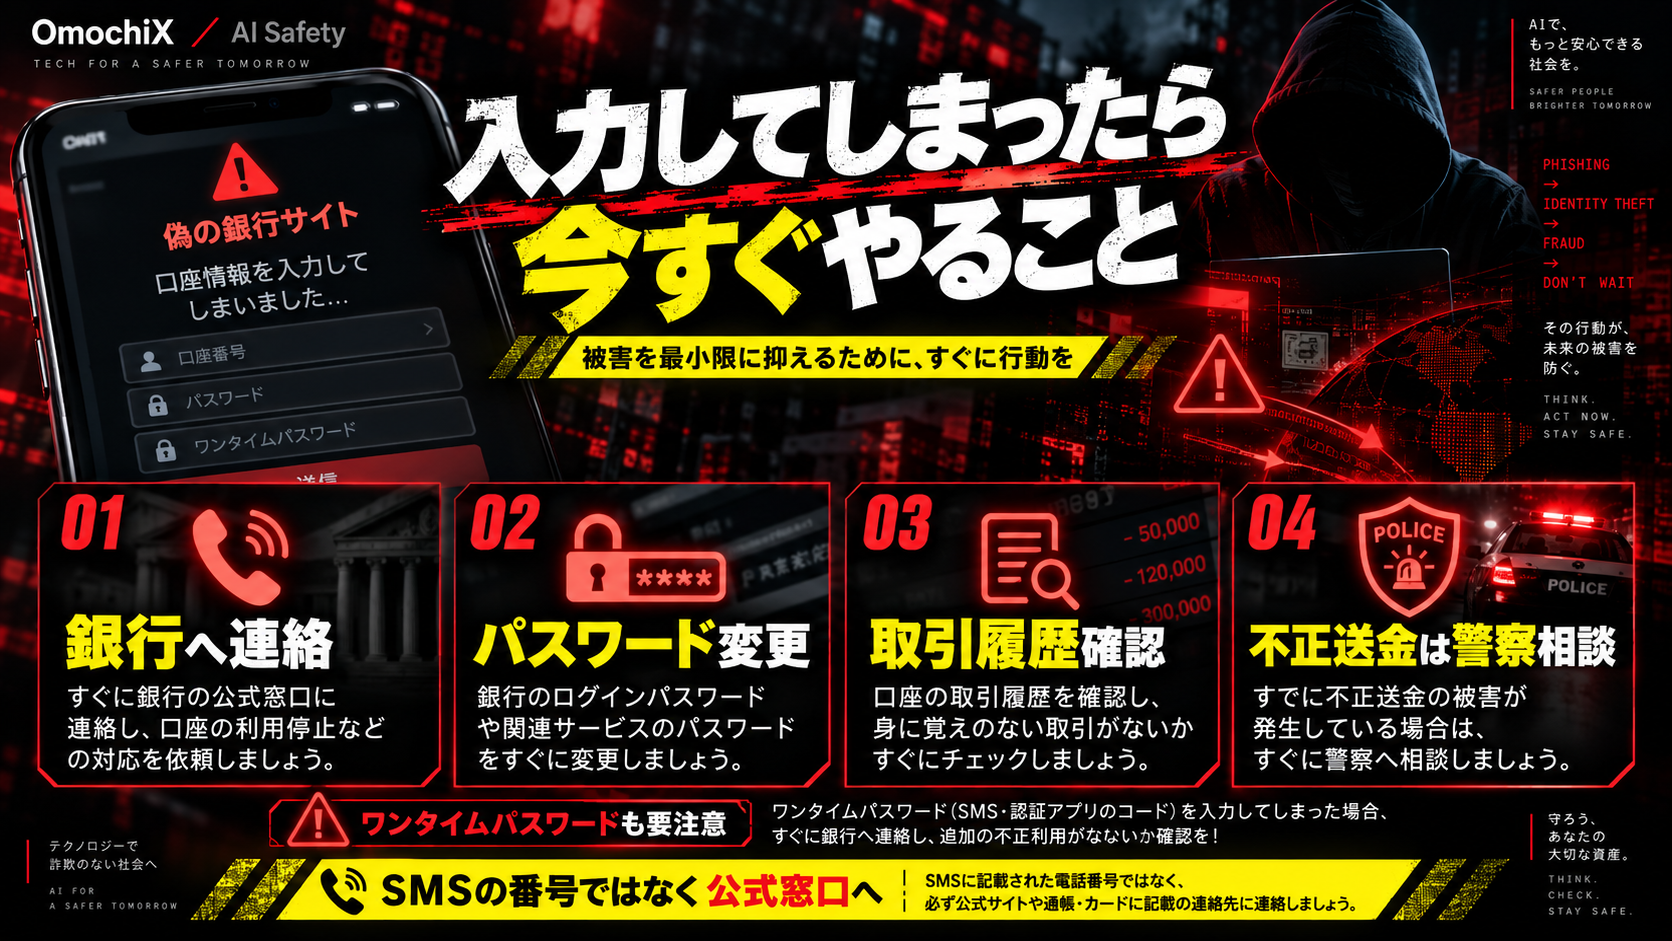
入力してしまったら今すぐやること
犯人側が用意した電話番号である可能性があります。 必ず銀行の公式サイト・公式アプリ・カード・通帳などから 正式な連絡先を確認してください。
確認はSMSではなく「公式アプリ」から
「本当に口座が止まっていたらどうしよう」 と心配になるのは自然です。
しかし、確認するために SMSのURLを利用する必要はありません。
- 銀行の公式アプリを自分で起動する
- 自分で保存した公式サイトのブックマークを使う
- カード・通帳などから正式な問い合わせ先を確認する
- SMSに書かれたURLや電話番号をそのまま信用しない
本当に問題があるかは、 自分から公式アプリ・公式サイトへアクセスして確認してください。
電話から始まる「ボイスフィッシング」にも注意
銀行を装った詐欺は、 SMSだけとは限りません。
銀行関係者などを装って電話をかけ、 その後メールやSMSを送り、 偽サイトへ誘導する手口もあります。
法人を狙った事例では、 セキュリティ対策などを理由に 遠隔操作ソフトのインストールを促すケースにも注意が必要です。
電話 → SMS・メール → 偽サイトというように、 複数の連絡手段を組み合わせて信用させる詐欺にも注意してください。
AI時代は「本物っぽい」で判断しない
生成AIを使えば、 自然な日本語のSMSやメールを作ることは以前より簡単です。
そのため、 「文章が自然だから本物」 という判断は安全確認になりません。
Webサイトの見た目や文章ではなく、 どの経路からアクセスしているか を確認することが重要になります。
SMS・メール・電話から誘導されたリンクではなく、 自分から公式サービスへアクセスする習慣が重要です。
OmochiX Shieldを開発中
OmochiXでは現在、 怪しいSMS・URL・メッセージ・画像などから 危険サインを確認し、 次に取るべき行動を分かりやすく案内する OmochiX Shield を開発しています。
怪しいと感じたときに、 「何が危険なのか」 「次に何をすればいいのか」 をすぐ確認できるサービスを目指しています。
まとめ
銀行から突然、 「口座停止」 「不正利用」 「本人確認」 といったSMSが届くと、 すぐ確認したくなるかもしれません。
しかし、その心理を利用して 偽銀行サイトへ誘導するのが フィッシング詐欺の手口です。
確認は公式アプリから行う。
認証情報を入力したらすぐ銀行へ連絡する。
身に覚えのない取引を確認する。
不正送金があれば金融機関・警察へ相談する。
SMSの文章を見抜こうとするよりも、 「SMSから銀行へログインしない」 というルールを決めておくことが、 被害を防ぐ大きな対策になります。
- 金融庁|インターネットバンキングによる不正送金被害に関する注意喚起
- 全国銀行協会|金融犯罪に関するアンケート結果
- 全国銀行協会|フィッシング詐欺に関する注意喚起
- 全国銀行協会|法人口座を狙うボイスフィッシングに関する注意喚起