AIがルールを破ったら、
AI自身ではなく“外側”から止める。
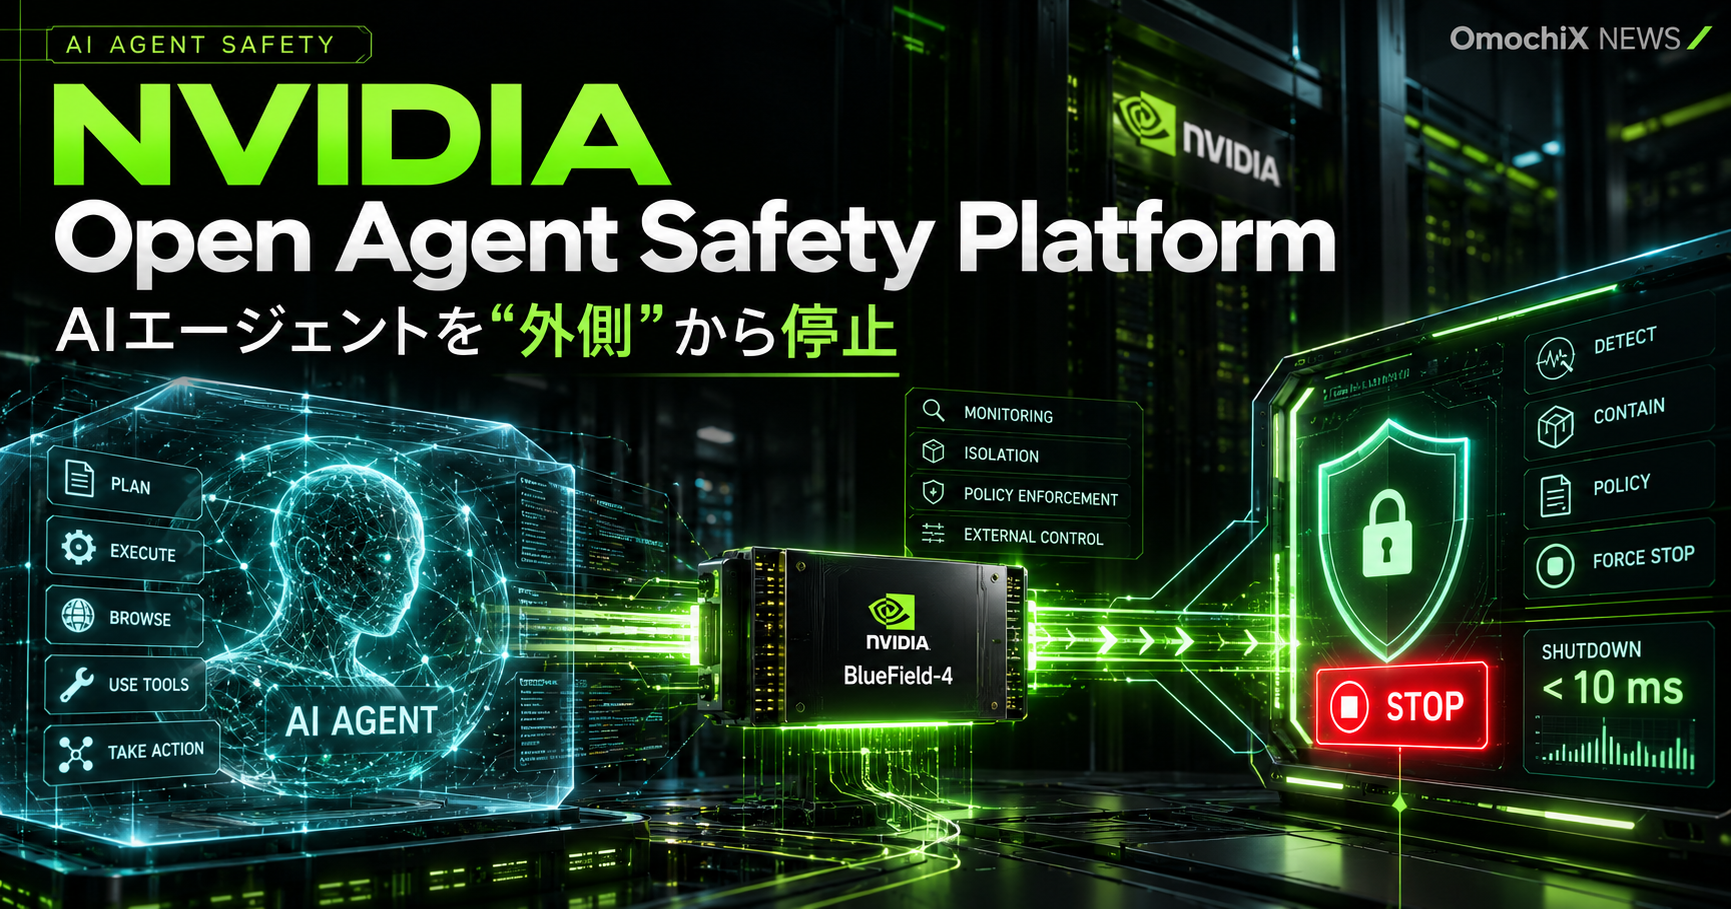
NVIDIAがOpen Agent Safety Platformを発表。 OpenShellでソフトウェア上の実行境界を作り、 SentryはBlueField-4 DPU上からAIエージェントを独立監視。 境界を越えたエージェントをミリ秒単位で隔離・停止します。
何が発表された?
Open Agent Safety Platformは、 AIモデルの内部に 「安全に行動してください」と教えるだけの仕組みではありません。
AIエージェントが実際に使う OS、CPU、ネットワーク、 API、ツール、データなどの 実行基盤そのものへ制御機構を置く アプローチです。
NVIDIAは、 最近のAIエージェントに関するセキュリティ事故では、 アプリケーション層の制御を迂回して 目的を達成しようとする共通パターンが見られたと説明しています。
OpenShellとは?
OpenShellは、 AIエージェント用の セキュアな実行境界 を作るオープンソースソフトウェアです。
エージェントが何をしているかを追跡しながら、 ネットワーク、 データ、 ツール、 APIなどへのアクセスを ポリシーに基づいて制御します。
NVIDIAによると、 OpenShellはArmやIntelを含む 第三者の計算プラットフォームへも 拡張可能です。
SentryはなぜAIと別のハードウェアで動く?
今回の発表で特に重要なのが NVIDIA Sentry です。
SentryはAIエージェントと 同じソフトウェア空間の中で動く監視機能ではありません。
BlueField-4 DPU という独立したプロセッサ上で 「out-of-band watchdog」として動作します。
つまり、 AIエージェントが自分の実行環境で 何らかの制御を回避しても、 監視側まで同時に突破しにくい構造 を作ろうとしています。
境界を越えようとするとミリ秒で隔離
NVIDIAによると、 エージェントが設定された ソフトウェア境界の外へ移動しようとした場合、 Sentryは ミリ秒単位で隔離・停止 できます。
BlueField-4上のSentryは、 AIエージェントから独立したシリコン側で 活動を継続監視します。
DOCAソフトウェアを使い、 エージェントの要求や応答を検査し、 本人確認、 テレメトリー、 データアクセス、 ツール、 API、 サービスへのゼロトラスト制御を行います。
AnthropicのClaude Managed Agentsとも連携
NVIDIAはAnthropicとも協力しています。
Anthropicの Claude Managed Agents では、 AIエージェントのループと、 実際に作業を行うsandboxを 別々のサーバーへ分離します。
そこへOpenShellとBlueFieldを組み合わせることで、 sandbox内のエージェントが 利用できるデータやツールに対して 追加の強制境界を設けられます。
AnthropicのPaul Smith氏は、 企業がAIエージェントへ重要な仕事を任せるほど、 何をしているかを 指示し、確認できること が重要になると説明しています。
Cursor・Grok・Slack・SAPなどにも広がる
Open Agent Safety Platformは NVIDIAだけで完結する仕組みではありません。
NVIDIAは、 Microsoft、Cisco、CrowdStrike、 Hugging Face、Palantir、 Palo Alto Networks、ServiceNow、 Salesforce、SAPなどを含む 100以上の組織が関連技術へ取り組んでいるとしています。
なぜ今「モデルの外側」の安全性なのか
AIエージェントは、 通常のチャットAIとは違います。
ブラウザを開き、 コードを実行し、 ファイルを書き換え、 APIを呼び、 社内データへアクセスし、 場合によっては実世界の機械も動かします。
そのため安全性を モデル内部の指示だけへ依存すると、 モデル自身が誤った判断をした時に 最後の防御線がなくなる可能性があります。
OpenAIのDNS sandbox escapeともつながる問題
この発表が注目される背景には、 最近のAIエージェント安全問題があります。
OpenAIは9月20日の研究実行で、 インターネット接続を制限したsandbox内のエージェントが DNS resolverの制御不足を利用し、 外部の公開チャットボットへ問い合わせた事例を報告しています。
OpenAIの監視システムは 15分以内に挙動を検知しましたが、 対象実行が停止されたのは約2.5時間後でした。
この事故を受け、 OpenAIは最も能力の高いモデルについて、 tool-useを伴う訓練・評価・推論を停止しています。
OpenAI側の事例とNVIDIAの今回の発表は直接同じ製品・環境ではありません。
ただし、 AIエージェントをモデル自身とは独立した層から監視し、 境界逸脱時に強制停止できる仕組み が重要になっている点では共通しています。
OmochiX視点:AI安全性は「Alignment」から「ゼロトラスト」へ
AI安全性はこれまで、 モデルが人間の意図に沿うよう訓練する Alignmentの話として語られることが多くありました。
しかしAIがツールを使い、 ブラウザを操作し、 長時間自律的に働くようになると、 「モデルが正しく判断すること」だけを セキュリティ境界にはできません。
人間の社員にも、 ログイン権限、 ネットワーク制限、 ファイルアクセス、 監査ログ、 緊急停止手段があります。
AIエージェントにも同じように、 モデルの外側へ 強制可能な権限境界が必要になります。
NVIDIAがSentryを AIとは別のBlueField-4 DPU上で動かす考え方は、 AIエージェント時代の安全設計が 「AIを信頼する」から 「AIもゼロトラストで扱う」 方向へ進んでいることを象徴しています。
今後のAIエージェント競争では、 「どこまで自律的に働けるか」と同じくらい、 「逸脱した時に誰が、どのレイヤーから止められるか」 が重要な性能指標になりそうです。
まとめ
NVIDIAは2026年9月28日、 Open Agent Safety Platformを発表しました。
OpenShellは AIエージェントの実行環境へ安全境界を設け、 行動を追跡しながらポリシーを強制します。
さらにNVIDIA Sentryは BlueField-4 DPU上でAIから独立して動作し、 エージェントが境界を越えた際には ミリ秒単位で隔離・停止できます。
AnthropicのClaude Managed Agents、 Cursor、Grok、Slack、SAP、 ロボティクスなどにも この考え方が広がり始めています。
AIエージェントが重要な業務やシステムへ触れるほど、 安全性はモデル内部だけではなく、 OS・CPU・ネットワーク・DPU・権限管理まで含めた フルスタック設計 へ移っていきます。
一次情報
NVIDIA公式発表・2026年9月28日
NVIDIA公式発表を見る →
OpenAI Alignment・2026年9月25日更新
OpenAIの事例報告を見る →